Assurance · Evidenz verstehen

Welche Aussage trägt der Nachweis?

Fünf Anforderungsebenen unterscheiden Dateiintegrität, Ereignisfolge, Eingabesignale, Umgebung und Hardware-Vertrauen. Ein Record trägt nur die Aussage, die seine konkreten Prüfungen belegen. humanproof/1 verwendet dafür das Profil localObservation.

Angefordert ist nicht erreicht.

Nur erfüllte und überprüfte Voraussetzungen bestimmen die erreichte Stufe. Eine Beobachtungslücke kann die Stufe senken; fehlende Voraussetzungen lassen sich nicht durch die Auswahl einer höheren Stufe ersetzen.

Der synthetische Record enthält eine Beobachtungslücke. Er zeigt die Prüfung des aktuellen Assurance-Formats; synthetische Daten belegen keinen realen Prozess und erhalten hier kein L2.

Aktuelles Beispiel: L2 angefordert, L1 erreicht
Evidenzbasierte PrüfprofileMehr Kontext. Klar benannte Grenzen.
  1. L1

    Document Integrity

    Der Record ist unverändert und gehört zu genau dieser Dateiversion.

    Relevant für Pilot-Workflows

    Hash · Signatur
  2. L2

    Process Provenance

    Eine vollständige Sitzung mit beobachtetem Ereignisverlauf und ohne kritische Beobachtungslücke.

    Relevant für Pilot-Workflows

    Prozessverlauf
  3. L3

    Physical Input Verified

    Physische Eingabe wird mit Änderungen im Schreibwerkzeug in Beziehung gesetzt.

    Pilot-relevant, abhängig von der Schreibumgebung

    Eingabesignale
  4. L4

    Sealed Environment

    Eine kontrollierte Systemumgebung mit laufend geprüften Schutzmaßnahmen.

    Erweiterung des Modells · nicht Teil des Pilots

    Umgebungsprofil
  5. L5

    Hardware Attested

    Eine unabhängige Hardware-Attestierung.

    Erweiterung des Modells · erfordert eigene Hardware

    Gerätevertrauen

Höhere Assurance bedeutet: mehr technische Eigenschaften wurden verifiziert. Sie bedeutet keine höhere „Wahrscheinlichkeit, menschlich zu sein“.

Ein Record weist nur die tatsächlich belegten Eigenschaften aus. Keine automatische Höherstufung. Die Profile beschreiben Evidenzkategorien, keinen unabhängigen Zertifizierungsstandard. Auch ein höheres Profil garantiert keine KI-Freiheit. Prüfumfang und Vertrauensgrenzen verstehen.

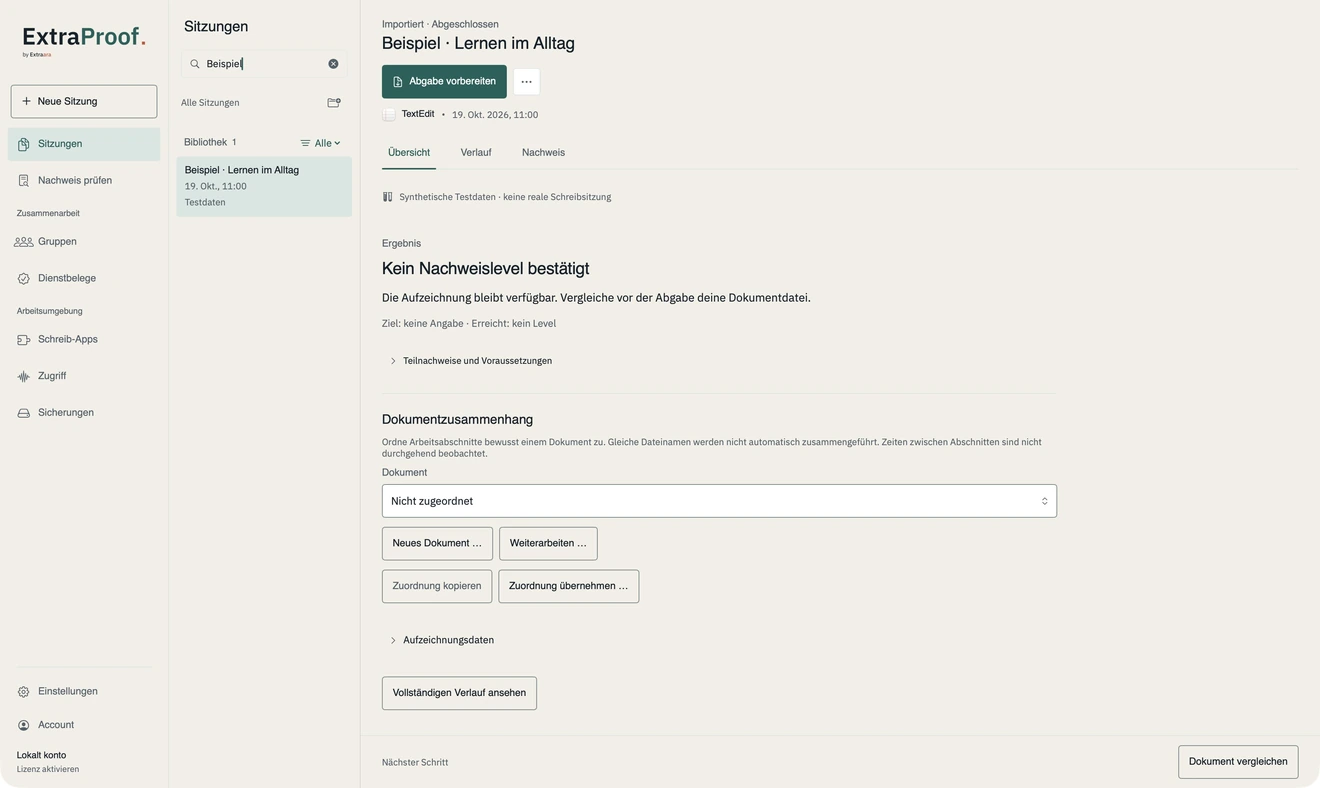
ExtraProof für macOS: Übersicht einer synthetischen Beispielsitzung zum Lernen im Alltag.
Sitzungsübersicht · ExtraProof 1.9.0

Umfang und Grenzen je Stufe

L1 Document Integrity

Dateibindung, vollständige Hash-Kette und gültige Signatur belegen die Integrität des Records.

Grenze: Der Dateivergleich bleibt eine eigene Prüfung. L1 belegt keinen Schreibprozess.

L2 Process Provenance

Zusätzlich zu L1: vollständige Sitzung mit zeitlichem Verlauf, beobachteten Ereignissen, Ketten-Checkpoints und ohne kritische Beobachtungslücke.

Grenze: Lokale Recorder-Angaben belegen weder menschliche Autorschaft noch die Wahrheit aller Eingangsdaten.

L3 Physical Input Verified

Zusätzlich zu L2: verifizierter physischer Eingabepfad, Betriebssystem- und Dokumentkorrelation sowie durchgängige Klassifikation unverifizierter Eingaben.

Grenze: L3 ist auf den streng korrelierten Eingabepfad unterstützter nativer Schreibanwendungen begrenzt. Die Anbindungen anderer Schreibprogramme erreichen dieses Profil derzeit nicht.

L4 Sealed Environment

Zusätzlich zu L3: aktiv durchgesetzte Umgebungsregeln und belegte Einhaltung über die gesamte Sitzung.

Grenze: sealedObservation beobachtet nur und erfüllt L4 nicht. L4 ist derzeit nicht verfügbar.

L5 Hardware Attested

Zusätzlich zu L4: unabhängig verifizierte Hardware-Attestation aus einer geeigneten Vertrauenskette.

Grenze: Secure Enclave, TPM und hardwaregeschützte Schlüssel allein reichen nicht. L5 ist reserviert und derzeit nicht verfügbar.

01

Fassung und Ereignisfolge.

L1 beschreibt die Integrität einer gebundenen Dateifassung. L2 beschreibt eine prüfbare Folge erfasster Ereignisse. Dateibindung und Ereigniskette beantworten unterschiedliche Fragen: Gleiche Bytes bedeuten nicht automatisch, dass die Sitzung diese Bytes erzeugt hat.

02

Eingabesignale im Kontext.

L3 beschreibt den zeitlichen Zusammenhang zwischen Eingabesignalen und beobachteter Aktivität. Berechtigungen und Erfassungswege bestimmen den Sichtbereich. Auch physisch eingegebener Text kann auf einer fremden Vorlage beruhen.

03

Umgebung und Hardware.

L4 verlangt nachgewiesene Kontrollen einer definierten Umgebung. L5 verlangt zusätzlich eine validierte Hardware-Attestation. Beobachtete Prozesse oder ein geschützter Schlüssel genügen dafür jeweils nicht. Jede zusätzliche Aussage braucht eigene Evidenz und eine überprüfbare Vertrauensbasis.

04

Ein Profil statt eines pauschalen Gütesiegels.

humanproof/1 bestätigt lokale Recorder-Angaben und vergibt keine automatische L1–L5-Zertifizierung. Im Prüfergebnis stehen Integrität, Schlüsselvertrauen und Dateiabgleich getrennt. Die fünf Ebenen helfen dabei, Anforderungen präzise zu formulieren; sie sind kein KI-Freiheits-Score.

05

Angefordert und erreicht sind getrennte Angaben.

Ein Record darf nur die tatsächlich erreichte Stufe ausweisen. Eine höhere Anforderung ersetzt keine fehlende Evidenz. Der Verifier berechnet die Voraussetzungen erneut und weist Abweichungen aus.
Extraara ist Mitglied der Content Authenticity Initiative.

C2PA-Interoperabilität in Entwicklung

Standards und Vertrauen
Content Authenticity InitiativeExtraara